Un changement de sécurité se prépare. Mais il ne s’agit pas d’un simple projet de migration Microsoft de plus.
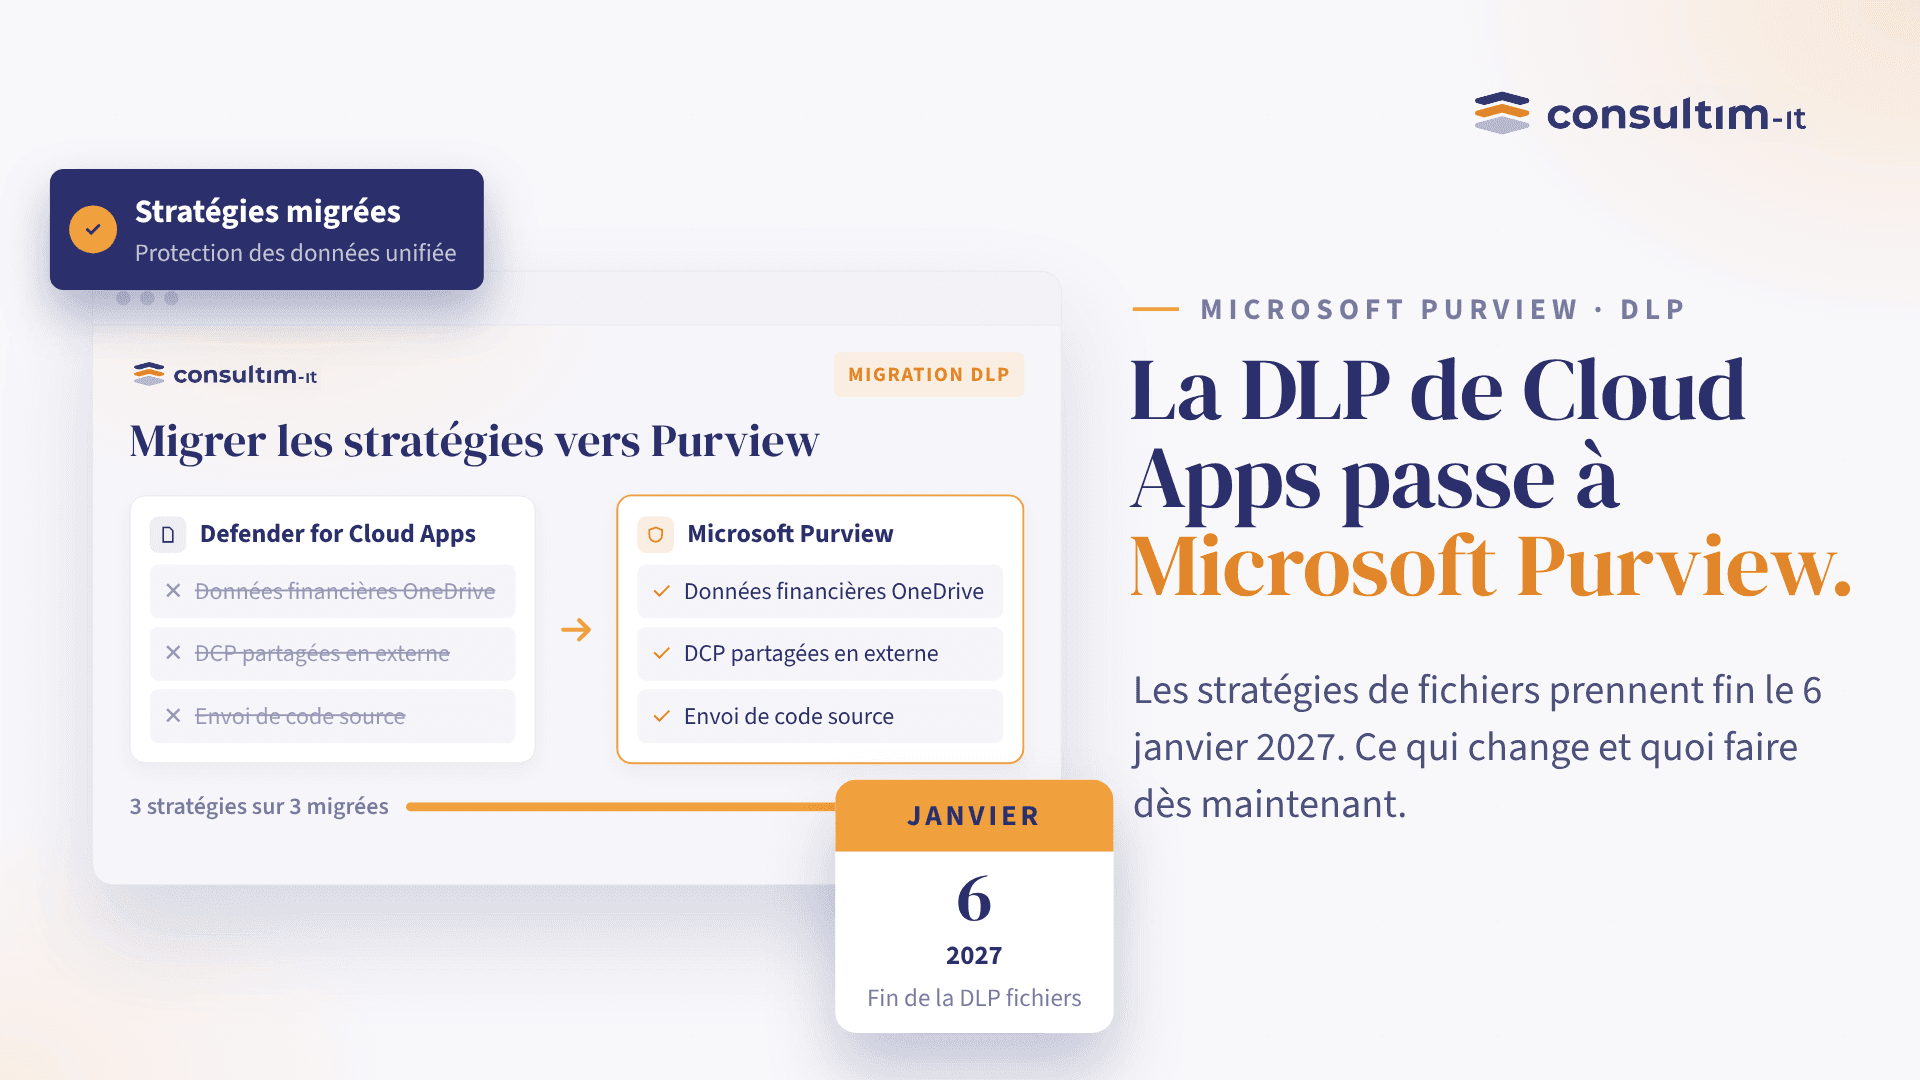
Microsoft met fin aux politiques DLP basées sur les fichiers dans Defender for Cloud Apps le 6 janvier 2027, et Microsoft Purview devient le point central de la protection des données et de la conformité.
Pour les organisations qui utilisent aujourd’hui ces politiques, la question n’est pas simplement « Comment migrer nos politiques ? »
La question la plus importante est :
« Comment profiter de cette transition pour améliorer la manière dont nous protégeons, gouvernons et gérons nos données ? »
Le changement en termes simples
Defender for Cloud Apps aide traditionnellement les organisations à découvrir les applications cloud, à surveiller l’activité et à protéger les informations sensibles dans les environnements SaaS.
Microsoft transfère désormais les capacités de protection des données et de DLP basées sur les fichiers vers Microsoft Purview.
Il ne faut pas y voir un remplacement complet de Defender for Cloud Apps, mais plutôt un changement de l’endroit où la protection des données doit se situer.
Defender for Cloud Apps continuera de se concentrer sur des domaines comme la sécurité SaaS, la découverte d’applications, la gestion de la posture et la protection contre les menaces, tandis que Purview devient le point central de la sécurité des données et de la conformité.
L’échéance : le 6 janvier 2027.
Cela laisse aux organisations le temps de se préparer, mais pas forcément le luxe d’attendre la dernière minute.
Pourquoi les dirigeants doivent s’y intéresser
À première vue, il s’agit d’un changement technique de produit.
Ce n’est pas le cas.
Vos politiques DLP traduisent des décisions métier sur l’information :
- Quelles données sont considérées comme sensibles ?
- Qui doit y avoir accès ?
- Quelles informations peuvent sortir de l’organisation ?
- Que doit-il se passer lorsqu’une politique est déclenchée ?
- Qui est responsable de l’examen des exceptions ?
- Les politiques actuelles sont-elles toujours alignées sur l’activité d’aujourd’hui ?
Une migration est donc l’occasion de revoir ces décisions.
Plutôt que de simplement recréer des dizaines de règles existantes sur une nouvelle plateforme, les organisations peuvent prendre du recul et se demander :
- Avons-nous encore besoin de toutes ces politiques ?
- Protègent-elles réellement les données qui comptent ?
- Les collaborateurs reçoivent-ils trop d’alertes et de restrictions ?
- Les équipes sécurité, conformité et métier s’accordent-elles sur ce que signifie « données sensibles » ?
Cette discussion peut créer bien plus de valeur qu’une simple migration technique.
Que faire dès maintenant ?
1. Savoir ce que vous avez
Commencez par identifier toutes les politiques de fichiers DLP actives dans Defender for Cloud Apps.
Pour chaque politique, déterminez :
- Que protège-t-elle ?
- Pourquoi existe-t-elle ?
- Qui en est responsable ?
- Que se passe-t-il lorsqu’elle se déclenche ?
- Est-elle toujours pertinente ?
Ne sous-estimez pas cette étape.
De nombreuses organisations découvrent que leurs politiques de sécurité se sont accumulées au fil du temps, avec des règles en double, des exceptions obsolètes et des politiques dont personne ne se souvient de la création.
2. Distinguer « à conserver » de « à améliorer »
Toutes les politiques existantes n’ont pas besoin d’être copiées à l’identique.
Un exercice utile consiste à classer les politiques en trois groupes :
- Conserver : le besoin métier est toujours valable.
- Améliorer : le besoin est valable, mais la politique doit être repensée.
- Supprimer : la politique n’apporte plus de valeur réelle.
La migration passe ainsi d’un exercice de copier-coller à un exercice de rationalisation des politiques.
3. Faire correspondre les politiques importantes à Purview
Microsoft recommande de recréer les politiques de fichiers de Defender for Cloud Apps sous forme de politiques DLP ou d’étiquetage automatique Microsoft Purview avant la date de fin de support.
C’est là que les équipes techniques et métier doivent travailler ensemble.
Les équipes sécurité comprennent comment fonctionnent les contrôles actuels.
Les équipes métier et conformité comprennent pourquoi ces contrôles existent.
Réunir ces deux perspectives permet d’éviter une erreur de migration fréquente :
migrer avec succès une politique dont plus personne n’a réellement besoin.
La vraie opportunité : passer de « protéger des fichiers » à « protéger l’information »
Cette transition reflète aussi une orientation plus large de la sécurité Microsoft.
La protection des données repose de moins en moins sur la gestion de politiques isolées dans des outils distincts, et de plus en plus sur une approche cohérente de la classification, de la sensibilité, de l’accès et de la protection des données.
Microsoft Purview permet de réunir ces notions grâce à des capacités comme la classification des données, les étiquettes de confidentialité et la DLP.
Pour les organisations, cela peut se résumer à une question plus simple :
Où que circulent nos informations sensibles, disposons-nous d’une manière cohérente de les identifier et de les protéger ?
C’est une question bien plus utile que :
« Avons-nous migré toutes nos anciennes règles DLP ? »
Un point qui ne doit pas inquiéter
Si vous utilisez actuellement Defender for Cloud Apps, cette annonce ne signifie pas que Defender for Cloud Apps disparaît.
Microsoft précise que les capacités non liées à la DLP, comme la posture de sécurité SaaS, la gouvernance des applications et la protection contre les menaces, ne sont pas concernées par cette fin de support.
Le message n’est donc pas :
« Defender va disparaître. »
Mais plutôt :
« La fonction de protection des données passe dans une autre partie de l’écosystème de sécurité Microsoft. »
Cette nuance est importante lorsque vous communiquez ce changement en interne.
Ce qu’il faut retenir pour l’entreprise
La fin d’un produit peut être perturbante.
Elle peut aussi être utile.
Traitée comme une simple migration technique, elle risque de laisser votre organisation avec la même complexité, dans un autre portail.
Traitée comme un exercice métier et sécurité, elle vous donne l’occasion de :
- réduire les politiques inutiles ;
- clarifier la responsabilité des données sensibles ;
- améliorer l’alignement entre les équipes sécurité, conformité et métier ;
- limiter la prolifération des politiques ;
- renforcer votre stratégie de protection des données ;
- et mieux exploiter les capacités de sécurité Microsoft dont vous disposez déjà.
L’échéance est le 6 janvier 2027.
Mais la vraie échéance devrait être plus tôt :
le moment où vous décidez de cesser de considérer la protection des données comme un ensemble de règles techniques pour la traiter comme une capacité métier.
Votre prochaine étape
N’attendez pas la date limite de migration. Commencez par vos politiques DLP actuelles.
Identifiez vos 10 politiques principales, comprenez le risque métier que chacune couvre et déterminez si elle doit être conservée, améliorée ou supprimée.
Faites ensuite correspondre ces priorités à Microsoft Purview.
Si vous souhaitez être accompagné pour transformer ce changement Microsoft en une feuille de route structurée de migration et de protection des données, parlons-en.
Réservez une évaluation de préparation DLP & Microsoft Purview