Eine Sicherheitsänderung steht bevor. Doch dies ist nicht einfach ein weiteres Microsoft-Migrationsprojekt.
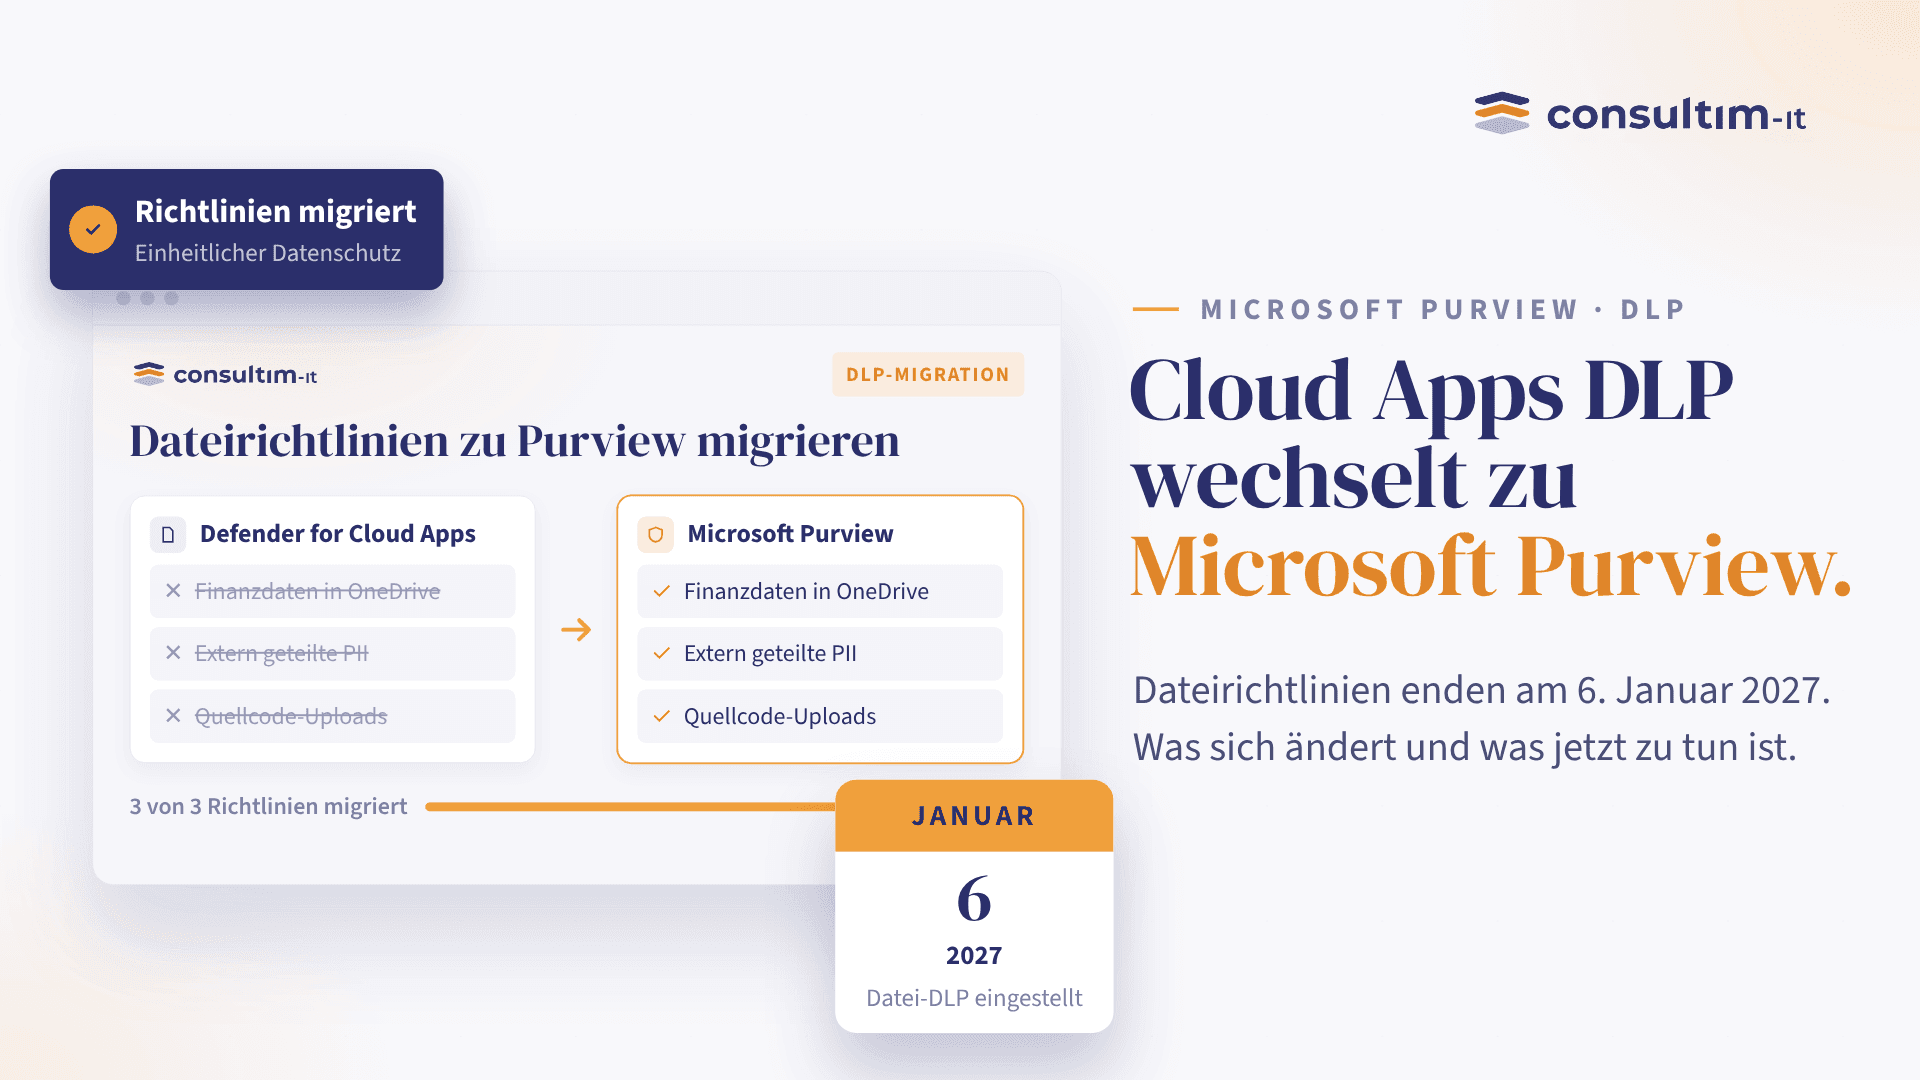
Microsoft stellt dateibasierte DLP-Richtlinien in Defender for Cloud Apps am 6. Januar 2027 ein – Microsoft Purview wird zur zentralen Plattform für Datenschutz und Compliance.
Für Organisationen, die diese Richtlinien heute nutzen, lautet die Frage nicht einfach: „Wie migrieren wir unsere Richtlinien?“
Die wichtigere Frage lautet:
„Wie nutzen wir diesen Übergang, um die Art und Weise zu verbessern, wie wir unsere Daten schützen, steuern und verwalten?“
Die Änderung in einfachen Worten
Defender for Cloud Apps hilft Organisationen traditionell dabei, Cloud-Anwendungen zu erkennen, Aktivitäten zu überwachen und sensible Informationen in SaaS-Umgebungen zu schützen.
Microsoft verlagert nun dateibasierte Datenschutz- und DLP-Funktionen in Microsoft Purview.
Man sollte dies weniger als vollständigen Ersatz von Defender for Cloud Apps sehen, sondern vielmehr als Änderung dessen, wo der Datenschutz angesiedelt ist.
Defender for Cloud Apps konzentriert sich weiterhin auf Bereiche wie SaaS-Sicherheit, Anwendungserkennung, Posture Management und Bedrohungsschutz, während Purview zur zentralen Anlaufstelle für Datensicherheit und Compliance wird.
Die Frist: 6. Januar 2027.
Das gibt Organisationen Zeit zur Vorbereitung – aber nicht unbedingt Zeit, es bis zur letzten Minute aufzuschieben.
Warum sich Führungskräfte damit befassen sollten
Auf den ersten Blick sieht dies wie eine technische Produktänderung aus.
Das ist es nicht.
Ihre DLP-Richtlinien spiegeln geschäftliche Entscheidungen über Informationen wider:
- Welche Daten gelten als sensibel?
- Wer sollte Zugriff darauf haben?
- Welche Informationen dürfen die Organisation verlassen?
- Was soll passieren, wenn eine Richtlinie ausgelöst wird?
- Wer ist für die Prüfung von Ausnahmen verantwortlich?
- Sind die heutigen Richtlinien noch auf das heutige Geschäft abgestimmt?
Eine Migration ist daher eine Gelegenheit, diese Entscheidungen zu überprüfen.
Anstatt einfach Dutzende bestehender Regeln auf einer neuen Plattform nachzubauen, können Organisationen einen Schritt zurücktreten und sich fragen:
- Brauchen wir all diese Richtlinien noch?
- Schützen sie die Daten, die wirklich wichtig sind?
- Erhalten Mitarbeitende zu viele Warnungen und Einschränkungen?
- Sind sich Sicherheits-, Compliance- und Fachteams einig, was „sensible Daten“ bedeutet?
Dieses Gespräch kann deutlich mehr Wert schaffen als eine rein technische Migration.
Was sollten Sie jetzt tun?
1. Wissen, was Sie haben
Identifizieren Sie zunächst alle aktiven DLP-Dateirichtlinien in Defender for Cloud Apps.
Klären Sie für jede Richtlinie:
- Was schützt sie?
- Warum gibt es sie?
- Wer ist dafür verantwortlich?
- Was passiert, wenn sie ausgelöst wird?
- Ist sie noch relevant?
Unterschätzen Sie diesen Schritt nicht.
Viele Organisationen stellen fest, dass ihre Sicherheitsrichtlinien im Laufe der Zeit organisch gewachsen sind – mit doppelten Regeln, veralteten Ausnahmen und Richtlinien, an deren Erstellung sich niemand mehr erinnert.
2. „Beibehalten“ von „Verbesserungsbedarf“ trennen
Nicht jede bestehende Richtlinie muss genau so übernommen werden, wie sie ist.
Eine sinnvolle Übung ist es, die Richtlinien in drei Gruppen einzuteilen:
- Beibehalten: Die geschäftliche Anforderung ist weiterhin gültig.
- Verbessern: Die Anforderung ist gültig, aber die Richtlinie muss neu gestaltet werden.
- Abschaffen: Die Richtlinie bietet keinen nennenswerten Mehrwert mehr.
So wird die Migration von einer Copy-and-Paste-Übung zu einer Rationalisierung der Richtlinien.
3. Wichtige Richtlinien auf Purview abbilden
Microsoft empfiehlt, Dateirichtlinien aus Defender for Cloud Apps vor dem Einstellungsdatum als Microsoft Purview DLP- oder Richtlinien für automatische Bezeichnungen neu zu erstellen.
Hier sollten technische und fachliche Teams zusammenarbeiten.
Sicherheitsteams verstehen, wie die aktuellen Kontrollen funktionieren.
Fach- und Compliance-Teams verstehen, warum diese Kontrollen existieren.
Die Zusammenführung beider Perspektiven hilft, einen häufigen Migrationsfehler zu vermeiden:
eine Richtlinie erfolgreich zu migrieren, die eigentlich niemand mehr braucht.
Die größere Chance: vom „Schutz von Dateien“ zum „Schutz von Informationen“
Dieser Übergang spiegelt auch eine umfassendere Ausrichtung der Microsoft-Sicherheit wider.
Beim Datenschutz geht es immer weniger um die Verwaltung isolierter Richtlinien in einzelnen Tools und immer mehr um einen einheitlichen Ansatz für Datenklassifizierung, Vertraulichkeit, Zugriff und Schutz.
Microsoft Purview kann diese Konzepte durch Funktionen wie Datenklassifizierung, Vertraulichkeitsbezeichnungen und DLP zusammenführen.
Für Organisationen kann das eine einfachere Frage bedeuten:
Haben wir – egal, wohin unsere sensiblen Informationen gelangen – eine einheitliche Methode, um sie zu identifizieren und zu schützen?
Das ist eine viel wertvollere Frage als:
„Haben wir alle unsere alten DLP-Regeln migriert?“
Kein Grund zur Panik
Wenn Sie derzeit Defender for Cloud Apps nutzen, bedeutet diese Ankündigung nicht, dass Defender for Cloud Apps selbst verschwindet.
Microsoft erklärt, dass Nicht-DLP-Funktionen wie SaaS Security Posture, App-Governance und Bedrohungsschutz von dieser Einstellung nicht betroffen sind.
Die Botschaft lautet also nicht:
„Defender verschwindet.“
Sondern:
„Die Datenschutzfunktion wandert in einen anderen Bereich des Microsoft-Sicherheitsökosystems.“
Diese Unterscheidung ist wichtig, wenn Sie die Änderung intern kommunizieren.
Das Fazit für Unternehmen
Die Einstellung eines Produkts kann störend sein.
Sie kann aber auch nützlich sein.
Wird sie als rein technische Migration behandelt, landet Ihre Organisation womöglich einfach bei derselben Komplexität in einem anderen Portal.
Wird sie als geschäftliche und sicherheitsrelevante Aufgabe behandelt, haben Sie die Chance:
- unnötige Richtlinien abzubauen;
- die Verantwortung für sensible Daten zu klären;
- die Abstimmung zwischen Sicherheits-, Compliance- und Fachteams zu verbessern;
- den Wildwuchs an Richtlinien einzudämmen;
- Ihre Datenschutzstrategie zu stärken;
- und die Microsoft-Sicherheitsfunktionen, die Sie bereits besitzen, besser zu nutzen.
Die Frist ist der 6. Januar 2027.
Doch die eigentliche Frist sollte früher liegen:
in dem Moment, in dem Sie beschließen, Datenschutz nicht länger als Sammlung technischer Regeln, sondern als geschäftliche Fähigkeit zu betrachten.
Ihr nächster Schritt
Warten Sie nicht auf die Migrationsfrist. Beginnen Sie mit Ihren aktuellen DLP-Richtlinien.
Identifizieren Sie Ihre 10 wichtigsten Richtlinien, verstehen Sie, welches Geschäftsrisiko jede einzelne abdeckt, und entscheiden Sie, ob sie beibehalten, verbessert oder abgeschafft werden soll.
Ordnen Sie diese Prioritäten anschließend Microsoft Purview zu.
Wenn Sie Unterstützung dabei wünschen, diese Microsoft-Änderung in eine strukturierte Migrations- und Datenschutz-Roadmap zu verwandeln, lassen Sie uns ins Gespräch kommen.
Buchen Sie ein DLP- & Microsoft-Purview-Readiness-Assessment