Quelque part dans votre SharePoint, ce fichier existe. Et personne ne se souvient pourquoi il est partagé de cette façon.
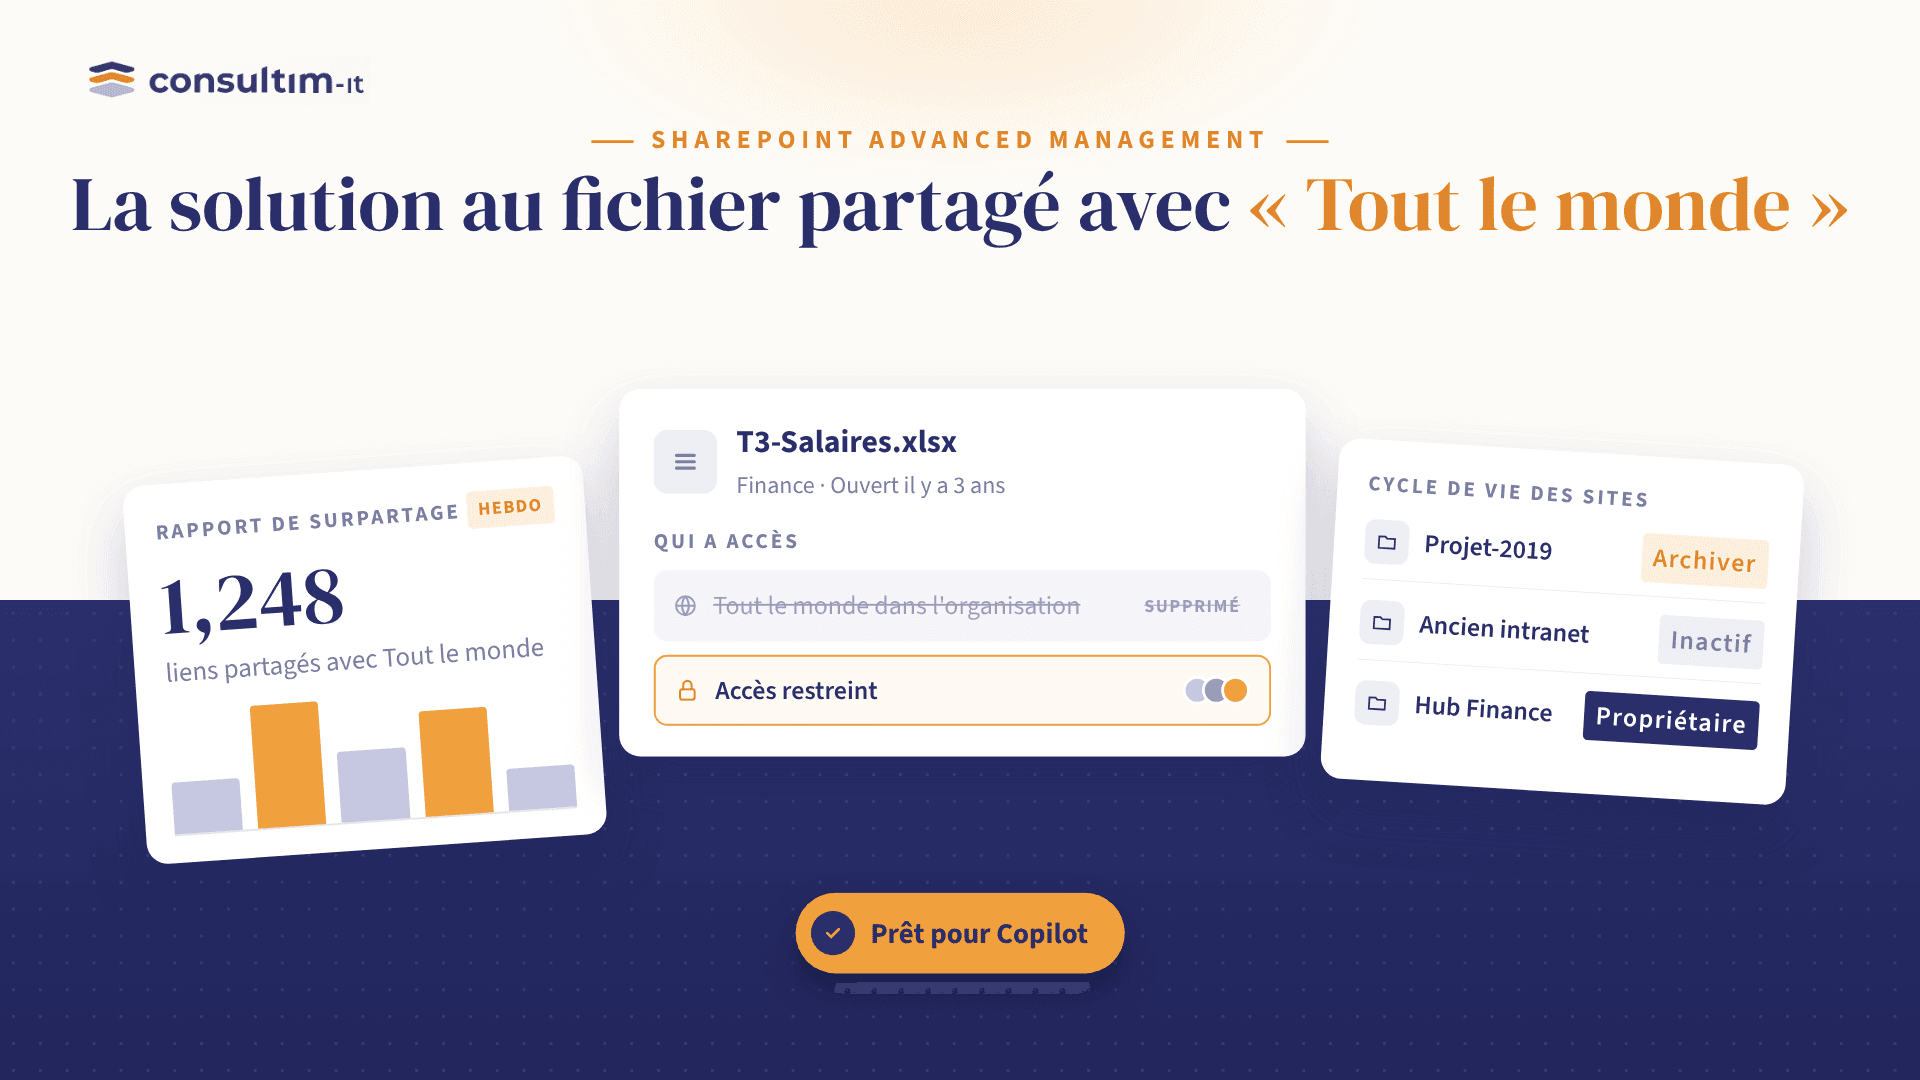
Cette simple phrase est le cauchemar de tout administrateur IT gérant Microsoft 365. Les sites s’accumulent. La propriété devient floue. Les liens de partage se multiplient. Et aujourd’hui, avec Copilot et les agents IA qui parcourent tout ce à quoi ils ont accès, une ancienne autorisation oubliée n’est plus un simple désordre : c’est un chemin direct permettant à des données sensibles d’apparaître là où elles ne devraient jamais se trouver.
C’est précisément cette faille que Microsoft a voulu combler avec SharePoint Advanced Management (SAM). Voyons ce que la solution apporte réellement.
1. Maîtriser la prolifération des contenus
Toutes les organisations finissent par avoir des sites que plus personne ne gère. SAM permet aux administrateurs de :
- Mettre en place une politique de propriété des sites : définir qui est responsable de chaque site, imposer un nombre minimum de propriétaires et recevoir des alertes automatiques lorsqu’un site n’est plus conforme.
- Détecter les sites inactifs et en avertir les propriétaires avant qu’ils ne deviennent un poids mort numérique.
- Demander des attestations de site : des vérifications régulières où les propriétaires confirment que l’objectif, les membres et les paramètres de partage du site sont toujours exacts.
Le résultat : un environnement plus propre, une meilleure utilisation du stockage et des réponses plus pertinentes lorsque Copilot et les agents IA puisent dans vos contenus.
2. Gérer le cycle de vie des contenus
La gouvernance n’a aucun sens sans traçabilité. SAM offre aux administrateurs :
- La gestion de catalogue : regrouper logiquement les sites par région, département, barrière d’information ou propriété personnalisée.
- Des rapports d’historique des modifications : voir tout ce qui a changé sur un site ou ses paramètres au cours des 180 derniers jours.
- Un panneau des actions récentes : suivre les modifications des administrateurs (renommages, suppressions, mises à jour de quotas) des 30 derniers jours.
- La restriction de création de sites par les applications : contrôler précisément quelles applications non Microsoft sont autorisées à créer de nouveaux sites SharePoint.
C’est ce qui transforme « nous pensons que rien n’a changé » en « nous pouvons prouver que rien n’a changé ».
3. Prévenir le surpartage : le cœur de SAM
C’est ici que se trouve l’essentiel du risque réel :
- Évaluation de la gestion des contenus : un espace complet d’analyses et de recommandations pour améliorer la gestion des contenus.
- Politiques de blocage du téléchargement : empêcher le téléchargement ou le déplacement de fichiers depuis des espaces SharePoint et OneDrive sensibles, voire des enregistrements de réunions Teams.
- Analyses des applications : voir quelles applications non Microsoft sont enregistrées dans Entra ID et comment elles accèdent à vos contenus SharePoint.
- Analyses IA : un bouton en un clic sur les rapports qui fait ressortir automatiquement les tendances et les actions recommandées.
- Restricted Access Control (RAC) : restreindre l’accès d’un site à un groupe spécifique uniquement.
- Restricted Content Discovery (RCD) : empêcher les sites et fichiers à haut risque d’apparaître dans les réponses de Copilot ou des agents.
- Rapports Data Access Governance (DAG) : la vraie mine d’or, avec les rapports d’état des autorisations pour les sites, OneDrive et les fichiers ; les autorisations de site pour un utilisateur donné ; le rapport d’instantané des étiquettes de confidentialité ; l’activité des liens de partage (28 derniers jours) ; les analyses d’exposition « Tout le monde sauf les utilisateurs externes » ; le tout exportable via PowerShell.
- Revues d’accès aux sites : déléguer directement l’examen des sites à risque à leurs propriétaires.
4. Gérer les autorisations et les accès
Le principe du moindre privilège, appliqué à grande échelle :
- Politiques d’accès conditionnel : relier directement l’accès conditionnel Entra à un site SharePoint via des contextes d’authentification.
- Rapports de comparaison des politiques de site : comparer un ou plusieurs sites à jusqu’à 10 000 autres, grâce à l’IA.
- Analyses des accès des agents : voir précisément comment les agents IA interagissent avec vos contenus SharePoint et OneDrive.
- Analyses des agents dans SharePoint : repérer les agents récemment créés et identifier les sites où l’activité des agents est la plus forte.
- Restreindre l’accès à OneDrive avec des groupes de sécurité : au niveau individuel ou du groupe.
- Restreindre qui peut créer des sites SharePoint ou OneDrive : via des groupes de sécurité gérés par PowerShell.
Pourquoi c’est important dès maintenant
SAM n’est pas une fonctionnalité secondaire cachée dans le centre d’administration : elle est positionnée comme le socle d’un déploiement sécurisé de Microsoft 365 Copilot et des agents IA. Vous pouvez avoir la meilleure stratégie IA au monde, mais si la gouvernance de vos contenus est laxiste, vous ne faites que donner à cette IA un accès plus rapide à vos secrets les moins bien gardés.
Pour toute organisation qui se développe sur Microsoft 365, ce n’est plus une bonne pratique facultative : c’est la base qui rend l’adoption de l’IA sûre.
Où en est votre organisation aujourd’hui : prolifération des contenus, suivi du cycle de vie insuffisant, surpartage ou autorisations trop permissives ? Nous sommes curieux de connaître le principal point de friction de votre équipe.
Comment Consultim-IT peut vous aider
Déployer SharePoint Advanced Management ne se résume pas à activer une option : il faut la bonne évaluation, la bonne configuration et un suivi rigoureux pour réellement réduire les risques, plutôt que d’ajouter des tableaux de bord que personne ne consulte. C’est précisément là qu’intervient Consultim-IT :
- Audit de votre environnement SharePoint et OneDrive actuel pour cartographier la prolifération des contenus, les lacunes de propriété et les zones de surpartage.
- Configuration des politiques et rapports SAM (propriété des sites, rapports DAG, RAC/RCD, accès conditionnel) adaptée à la structure de votre organisation.
- Mise en place d’une gouvernance continue, des attestations, des revues d’accès et du suivi des modifications, pour que la conformité reste un processus continu et non un projet ponctuel.
- Préparation de votre environnement Microsoft 365 pour un déploiement sécurisé de Copilot et des agents IA, avec les bons garde-fous dès le premier jour.
Si votre organisation prévoit une revue de gouvernance Microsoft 365 ou se prépare à adopter Copilot, Consultim-IT peut piloter l’évaluation et la mise en œuvre de bout en bout : contactez-nous pour en discuter.