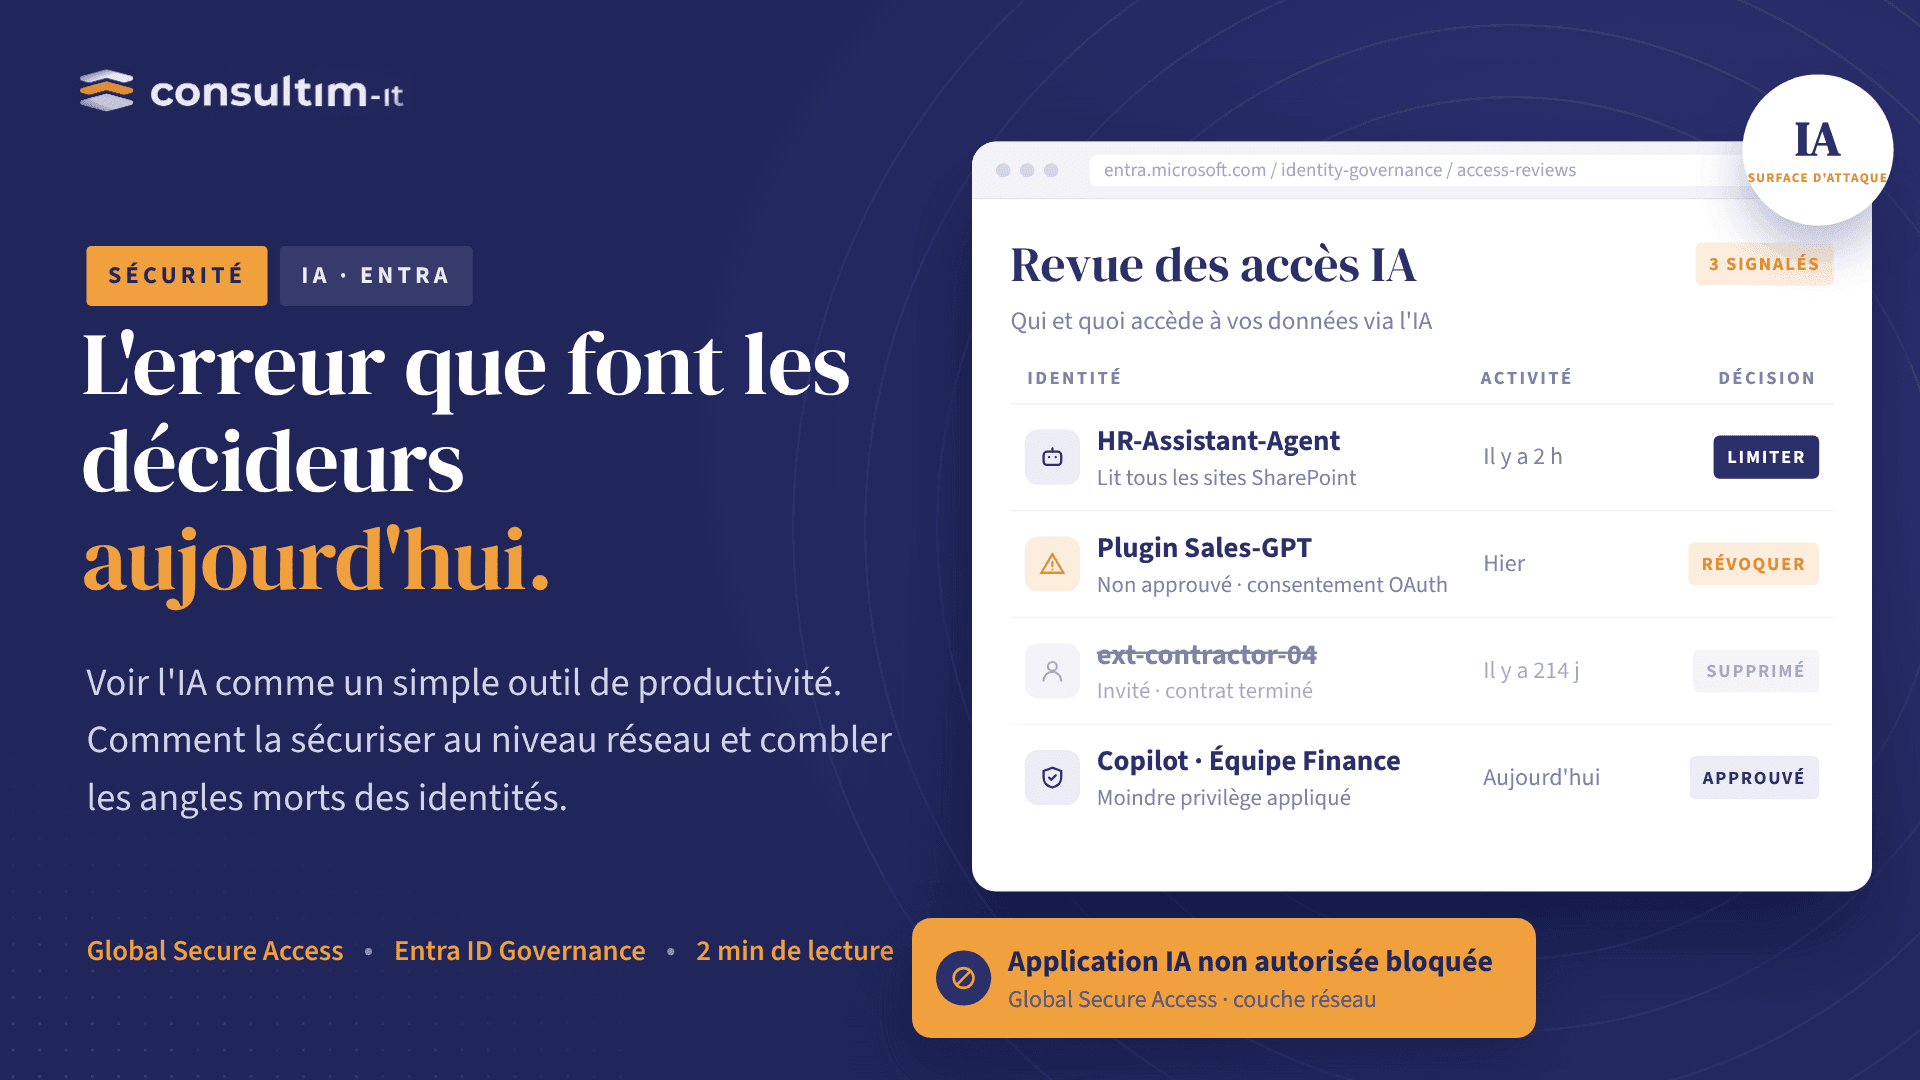
L’erreur que les décideurs commettent aujourd’hui
Penser que l’IA est uniquement un levier de productivité, et non un risque pour la sécurité.
Cette hypothèse devient dangereuse.
Car l’IA ne transforme plus seulement les entreprises. Elle élargit discrètement leur surface d’attaque.
Et dans certains cas, elle se trouve déjà à l’intérieur de leur périmètre de sécurité.
La réalité à laquelle la plupart des organisations ne sont pas préparées
Un agent IA mal gouverné peut :
- Exposer des données sensibles de l’entreprise.
- Contourner les politiques de sécurité grâce à la manipulation des prompts.
- Générer des résultats trompeurs ou manipulés, susceptibles d’affecter des décisions critiques pour l’entreprise.
- Créer des chemins d’accès invisibles entre les systèmes de l’entreprise.
- Fonctionner en dehors des contrôles traditionnels de gestion des identités.
Et le point le plus critique ?
La plupart des organisations déploient Copilot, Copilot Studio et Azure OpenAI sans avoir mis en place de contrôles de sécurité spécifiques à l’IA.
L’IA n’est plus simplement une couche de productivité.
C’est une nouvelle couche de sécurité, souvent insuffisamment protégée.
La dernière réponse de Microsoft : sécuriser l’IA au niveau du réseau
Microsoft a introduit des mises à jour majeures dans ses solutions Entra et Global Secure Access, transformant en profondeur la manière dont les entreprises doivent sécuriser leurs environnements d’IA et de gestion des identités.
1. Protection contre les injections de prompts au niveau du réseau
Grâce à l’intégration d’AI Gateway dans Microsoft Global Secure Access, les organisations peuvent désormais détecter et bloquer en temps réel les tentatives malveillantes d’injection de prompts.
Aucune modification du code. Aucune refonte de l’application.
Ce que cela permet :
- Une protection en temps réel des agents IA (Copilot, Copilot Studio et Azure OpenAI).
- L’application des principes Zero Trust au niveau du réseau pour les usages de l’IA.
- Une protection native des flux de trafic liés à l’IA.
- Un déploiement plus rapide, sans surcharge de travail pour les équipes d’ingénierie.
Parallèlement, Global Secure Access étend désormais sa prise en charge à iOS et iPadOS via Microsoft Defender for Endpoint, apportant des contrôles d’accès Zero Trust aux environnements mobiles Apple.
Le message essentiel pour les décideurs :
Adopter l’IA sans mettre en place une gouvernance de sécurité adaptée n’est plus simplement un enjeu d’innovation.
C’est un risque opérationnel, un risque de conformité et un risque d’exposition aux cybermenaces.
2. Entra ID Governance : combler les angles morts de la gestion des identités
Microsoft Entra ID Governance permet désormais de détecter automatiquement :
- Les comptes orphelins.
- Les droits d’accès qui n’ont pas été révoqués.
- Les comptes de service non documentés.
- Les anciens employés disposant toujours d’un accès actif aux applications connectées.
Parallèlement, les équipes SOC bénéficient de capacités étendues grâce au rôle Security Operator, qui leur permet de :
- Désactiver immédiatement des utilisateurs.
- Révoquer les sessions actives.
- Réinitialiser les méthodes d’authentification.
- Supprimer les configurations d’authentification multifacteur (MFA).
Tout cela sans disposer des privilèges d’administrateur général (Global Administrator).
Il s’agit d’une évolution majeure en matière de réactivité opérationnelle et de sécurité.
Les bénéfices pour l’entreprise
Ces fonctionnalités contribuent directement à la mise en conformité avec les cadres réglementaires et de sécurité modernes, tels que NIS2 et DORA, en permettant :
- Une réponse plus rapide aux incidents.
- Une gouvernance des identités renforcée.
- Une réduction de la surface d’attaque dans les environnements SaaS et les systèmes d’IA.
- Une meilleure préparation aux audits dans les environnements d’entreprise.
- Un meilleur contrôle opérationnel, sans blocages liés aux privilèges administratifs.
En conclusion
L’IA accélère la transformation des entreprises à un rythme sans précédent.
Mais la sécurité doit désormais évoluer à la même vitesse, voire plus rapidement.
Car la prochaine cyberattaque majeure ne ciblera pas uniquement les infrastructures.
Elle ciblera l’intelligence. Elle ciblera les identités. Elle ciblera l’IA elle-même.
L’IA ne change pas seulement la manière dont les entreprises fonctionnent.
Elle redéfinit ce que signifie réellement être « sécurisé ».
Chez Consultim-IT, nous accompagnons les organisations dans la sécurisation et la gouvernance de leur écosystème Microsoft.
Contactez-nous pour sécuriser votre environnement Microsoft et tirer pleinement parti de l’IA en toute confiance.